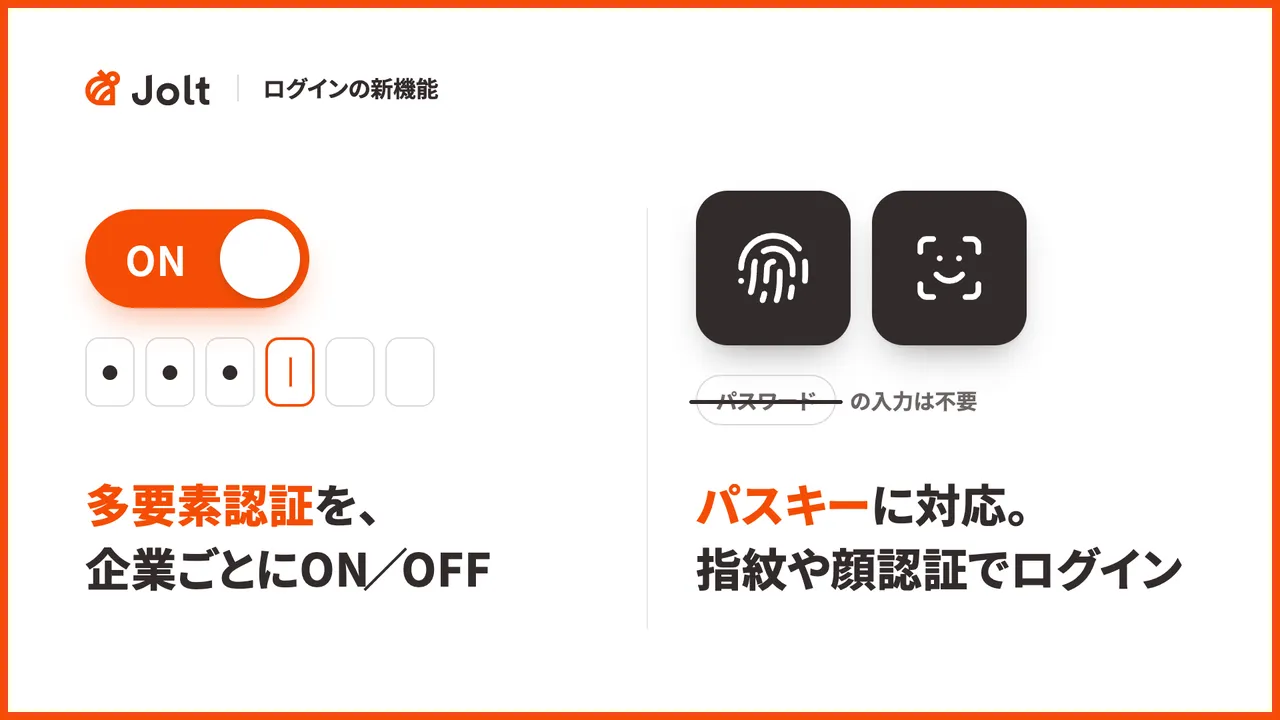
Joltで、次の2つができるようになりました。
- 多要素認証を、企業ごとにON/OFFできる
- パスワードの代わりに、パスキーでログインできる
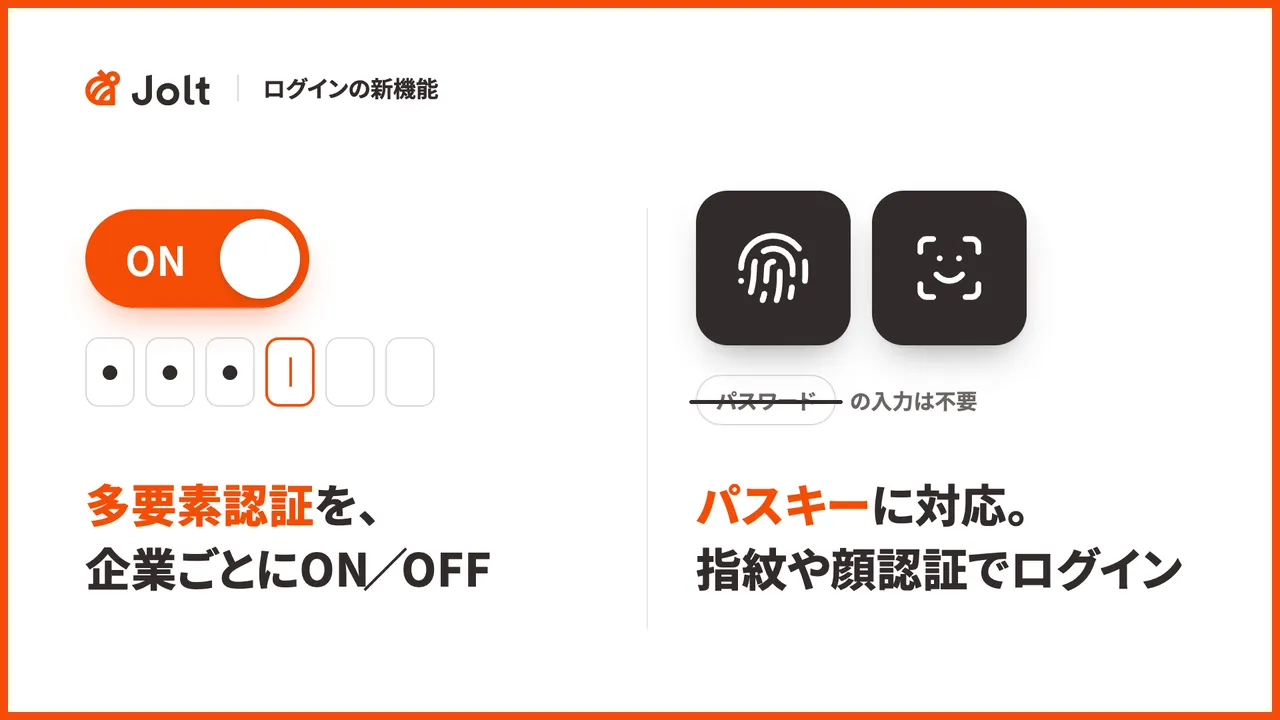
多要素認証を、企業ごとにON/OFFできる
多要素認証は、管理画面で企業ごとにON/OFFを切り替えられます。初期値はOFFで、切り替えられるのはオーナーと管理者です。
ONにすると、メールアドレスとパスワードでログインするメンバー(オーナー・管理者を含む)に、認証アプリ(Google Authenticatorなど)に表示される確認コードの入力を求めます。認証アプリを登録していないメンバーには、次のログインで登録を求めます。
認証アプリを登録するとリカバリーコードが表示されます。認証アプリが使えないときは、リカバリーコードでログインできます。
Googleアカウントでログインする場合は、本人確認をGoogleアカウント側の設定に任せるため、確認コードは求めません。ログイン方法を自社のGoogle Workspaceに限定している企業は、多要素認証をGoogle Workspace側で管理します。
パスワードを使わず、パスキーでログインできる
パスキーは、パソコンやスマートフォンの指紋認証・顔認証などを使ってログインする方法です。パスワードを覚えたり入力したりする必要がありません。
メールアドレスとパスワードでログインしているメンバーは、パスワードの代わりにパスキーでログインできます。多要素認証のON/OFFに関係なく使えます。パスキーを作成していないメンバーには、パスワードでログインした後に作成を案内します。
Joltでは、パスキーでのログインを多要素認証を済ませたものとして扱います。多要素認証をONにした企業でも、パスキーなら確認コードを入力せずにログインできます。
ご利用について
パスキーは、Googleアカウントでログインしている場合は利用できません。多要素認証の設定は、次のログインから反映されます。紹介パートナーのログインは、多要素認証とパスキーの対象外です。
紹介パートナーの管理と報酬の支払いを、Joltで自動化しませんか
Jolt(ジョルト)は、紹介契約の締結から、紹介の管理、報酬の計算と支払いまでを1つで行えるサービスです。機能と画面をまとめた資料をお送りします。